Estado
Activo
inventario_v7.xlsx
«Dado de baja» en la planilla de la mesa
Plataforma de gobierno TI · Strategic Mind
Descubrimiento, arquitectura, gasto cloud, servicio, cumplimiento y directorio. Cada pieza funciona sola y se contrata por separado; conectadas, lo que una ya sabe las demás lo leen, en vez de copiarlo a otra planilla.
Lee de donde ya están tus datos
Fuentes que leen VigIA y EconomIA. No son clientes ni alianzas.Recorrido
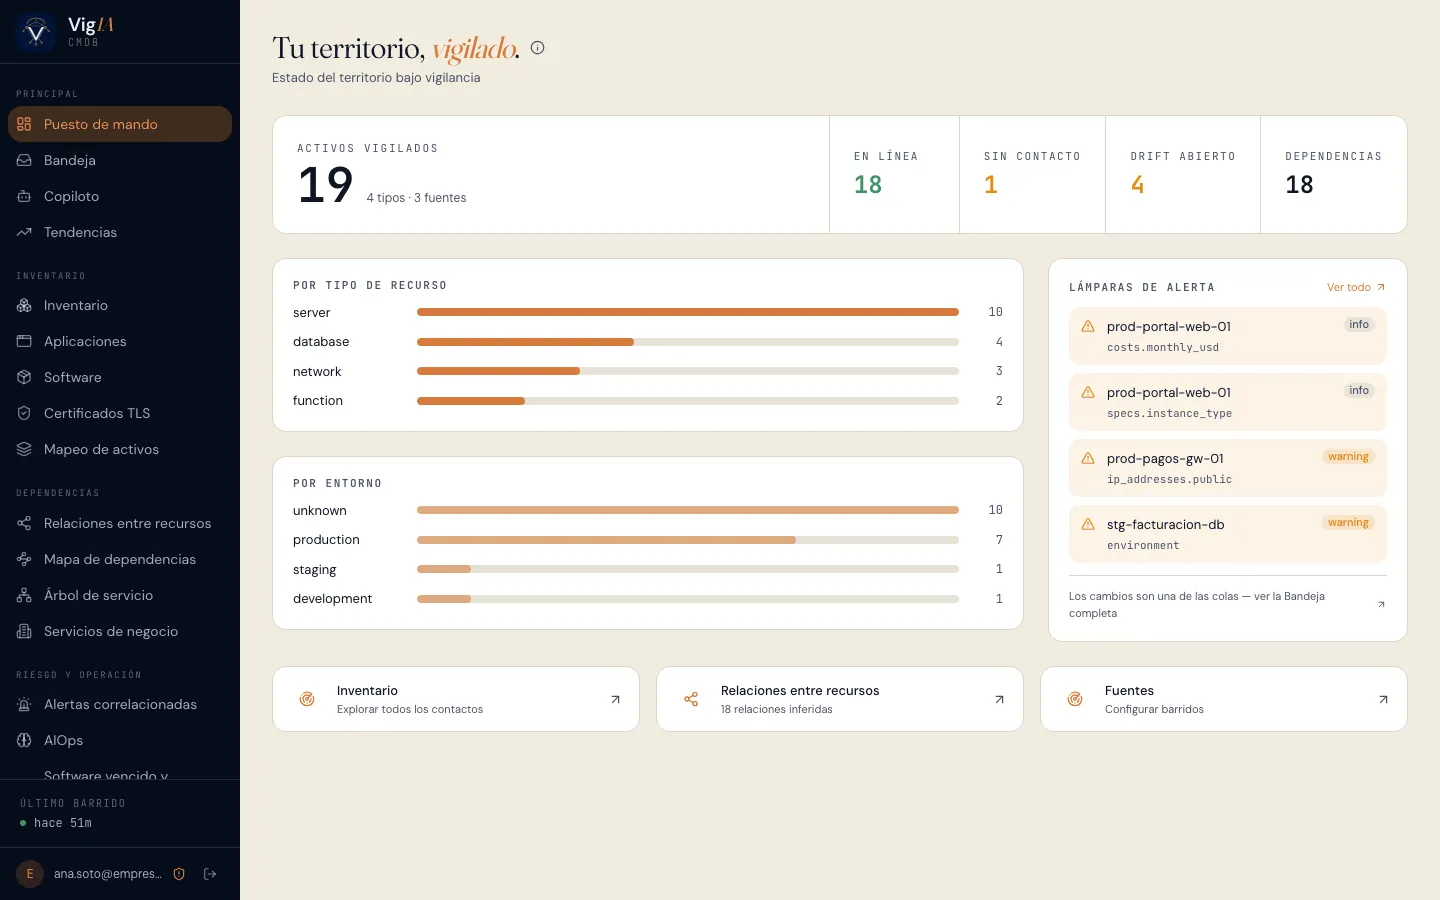
Pantallas del producto en uso, cada una con lo que conviene mirar. Elige por dónde partir.
Las seis piezas
Cada producto resuelve un problema completo sin depender de los otros. Si un día conectas dos, la integración suma contexto; nunca es requisito para que la primera funcione.
La Base de Datos de Gestión de la Configuración (CMDB) que se llena sola: descubre lo que de verdad corre en tus nubes, Kubernetes, VMware y Docker, y en la red por SNMP y WMI. La verdad observada, no la declarada.
El plano: aplicaciones, capacidades, decisiones de arquitectura y el costo total de propiedad (TCO) completo — nube, licencias, contratos y personas.
Lee la facturación de AWS, Google Cloud y Azure recurso por recurso y propone qué apagar, redimensionar o reservar.
Gestión de servicios de TI (ITSM) según ITIL 4: solicitudes, incidentes, problemas y cambios, con un agente que los abre y los enruta conversando.
Evalúa tus políticas contra el estado real de la infraestructura y guarda la evidencia de cada control, con un motor propio de la Ley 21.719 de protección de datos personales.
Sesiones, citaciones, quórum, acuerdos con votación y actas, con la historia completa de cada documento.
El mapa
Ningún producto recalcula lo que otro ya sabe. El costo de un servidor lo pone quien lee la factura; su existencia, quien lo observa. Toca una pieza para ver qué es suyo y qué comparte.
Debajo de las seis: la plataforma GovernIA pone la identidad, los permisos, el soporte y la medición del gasto de IA. No guarda ni un CI, ni un costo, ni un ticket: eso es de cada producto.
La diferencia, en una ficha
Arrastra el control. A la izquierda, cómo se ve un servidor cuando cada equipo lleva su planilla; a la derecha, cuando cada dato tiene un solo dueño.
Para cada mesa
Las tres personas que tienen que decir que sí ven cosas distintas. Esto es lo que cada una se lleva.
Gerencia TI · finanzas
No compras una suite. Partes por el problema que te están preguntando en el comité —la factura de nube, la auditoría de licencias— y sumas piezas cuando el caso lo pide.
Las cifras que llevas al directorio salen de un solo motor, así que no cambian según quién las calcule.
Infraestructura · mesa de servicio
Se acaba rehacer el inventario antes de cada auditoría. El descubrimiento lo mantiene y la mesa de servicio lo lee al abrir un incidente.
Cuando algo se cae a las tres de la mañana, el ticket ya trae qué depende de qué y qué cambió.
Seguridad · riesgo · auditoría
Los seis productos heredan los mismos controles de la plataforma. Lo que se revisa una vez vale para todos.
No decimos «certificado» donde no hay certificado: te mostramos el control y dónde vive.
IA con margen
Modelo liviano para el trabajo de fondo, el más capaz sólo para conversar con una persona. Medimos el costo real de cada producto y el de cada consulta, en vez de estimarlo.
Cómo se parte
Sin proyecto de integración al inicio. Cada paso deja algo que se puede mirar antes de dar el siguiente.
Una conversación sobre lo que duele: la factura de nube, el inventario de la auditoría, el corte del jueves.
Credenciales de sólo lectura en tu nube para la primera pieza.
El producto muestra lo que ve y declara lo que todavía no puede ver.
Llega con el contexto de la primera: se enciende una conexión, no se abre un proyecto.
Revisión periódica con evidencia: qué cambió, qué cuesta, qué falta.
Conversemos
Te mostramos la pieza que resuelve tu problema, con tu caso sobre la mesa. Respondemos en uno o dos días hábiles.
contacto@strategicmind.net